
엔터프라이즈 바이브 코딩의 이면: MCP 컨텍스트 폭발 제어와 멀티 에이전트 거버넌스
2025년 2월 안드레이 카파시(Andrej Karpathy)가 “분위기에 몸을 맡기고 코드가 존재한다는 사실조차 잊는 새로운 코딩”이라 명명한 바이브 코딩(Vibe Coding)은 2026년 현재 자연어 프롬프트 기반 개발의 대표적인 워크플로우로 자리 잡았습니다.
국내외 대중적 코딩 채널들이 AI 전환(AX) 컨설팅과 기업 교육으로 사업 중심축을 옮기고 있는 흐름은, 비개발자와 일반 실무자 영역에서 자연어 프롬프트 기반의 프로토타이핑 수요가 얼마나 폭발했는지를 보여줍니다. 2026년 하반기 산업 통계에 따르면 전체 개발자의 72%가 매일 AI 코딩 도구를 사용하고 있으며, 전체 커밋(Commit) 코드의 42%를 AI가 작성하고 있습니다.
그러나 대중 미디어가 자연어로 몇 분 만에 웹앱을 뚝딱 만들어 배포하는 Day-0과 Day-1의 환희를 노래할 때, 실제 기업 엔터프라이즈 현장에서는 그 이면에 도사린 운영 병목(Day-2 Operations)과 보안·아키텍처 붕괴라는 거대한 기술 부채에 직면해 있습니다.
수십 개의 MCP 도구 연결 시 발생하는 컨텍스트 고갈, 4대 코딩 도구의 아키텍처 격차, 그리고 이를 방어하기 위한 결정론적 에이전트 거버넌스 설계 원칙을 정리합니다.
1. 바이브 코딩의 확산과 Day-2 운영 리스크
1.1 구독에서 자체 구축으로: 사스포칼립스(SaaSpocalypse)
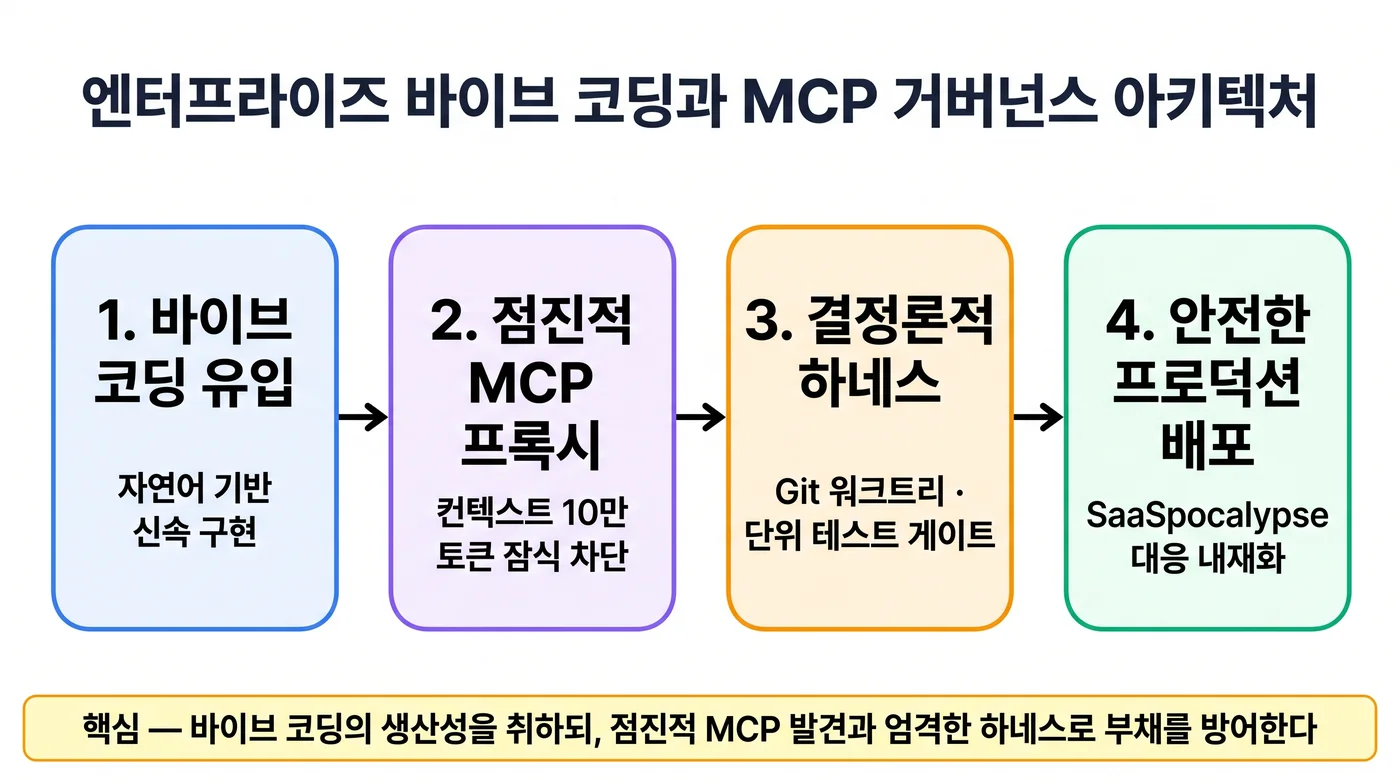
바이브 코딩의 확산은 엔터프라이즈 소프트웨어 조달 방식에 구조적 변화를 촉발했습니다. 수많은 기업들이 복잡한 기능의 레거시 B2B SaaS를 고비용으로 구독하는 대신, 사내 개발자와 실무자가 Cursor나 Claude Code를 활용해 “우리 회사 업무에 딱 맞는 사내 맞춤형 툴”을 며칠 만에 직접 구축하기 시작했기 때문입니다. 이러한 흐름은 기존 B2B SaaS 수요를 잠식하는 ‘사스포칼립스(SaaSpocalypse)’ 논의로 이어졌습니다.
1.2 Day-2에서 드러나는 보안·아키텍처 붕괴
바이브 코딩의 진짜 비용은 배포 이후에 청구됩니다. 코드를 검증하지 않고 배포된 시스템에서 의료 진료기록 유출, 결제 검증 우회 등 치명적인 보안 사고가 잇따라 보고되고 있으며, 생성된 코드의 아키텍처 일관성을 유지할 체계가 없는 조직에서는 기술 부채가 조용히 누적됩니다.
2. Day-2의 악몽: MCP 컨텍스트 비대화(Context Bloat)
대중 튜토리얼을 따라 모델 컨텍스트 프로토콜(MCP, Model Context Protocol)1 서버를 마구잡이로 등록하다 보면 가장 먼저 마주하는 재앙이 바로 컨텍스트 비대화(Context Bloat)입니다.
2.1 도구 정의가 컨텍스트 10만 토큰을 잠식하는 구조
일반적인 엔터프라이즈 에이전트는 데이터베이스(Postgres), 이슈 트래커(Jira), 클라우드 인프라(K8s/AWS), 사내 위키(Confluence), 코드 검색 등 10개 이상의 MCP 서버를 연결합니다.
- 도구 1개의 JSON 스키마: 파라미터 타입, 중첩 객체 명세, 상세 설명을 포함해 약 300 ~ 1,000 토큰 소모.
- 10개 서버 $\times$ 평균 15개 도구: 총 150개의 도구가 등록됨.
- 도구 정의 총합: 사용자가 첫 질문을 입력하기도 전에 75,000 ~ 100,000 토큰의 시스템 프롬프트가 고정적으로 소비됨.
결과적으로 200K 컨텍스트 윈도우 중 절반 이상이 도구 스키마로 가득 차며:
- 사용자의 실제 코드와 대화 히스토리를 담을 공간이 급격히 고갈됩니다.
- 매 턴마다 10만 토큰의 입력 비용이 지속적으로 청구됩니다.
- 수많은 도구 정의 사이에서 어텐션이 희석되어 모델이 엉뚱한 도구를 호출하는 환각(Hallucination)이 급증합니다.
3. 2026년 4대 AI 코딩 도구 아키텍처 비교
개발 조직의 성공은 개발자의 기분에 맡기는 것이 아니라, 작업 특성에 맞는 적절한 에이전트 도구를 파이프라인에 배치하는 데 달려 있습니다.
| 비교 항목 | Cursor (v3.0+) | Windsurf (Wave 13+) | Claude Code | Cline |
|---|---|---|---|---|
| 핵심 엔지니어링 철학 | IDE 경험의 극대화 (인라인 편집 및 탭 완성) |
에이전트와의 공저(Co-authoring) (세션 간 기억과 풀스택 구현) |
시니어 엔지니어 및 인프라 (대규모 리팩토링 및 CI 자동화) |
투명한 통제와 로컬/오픈 모델 (비용 및 데이터 주권 통제) |
| 컨텍스트 & 메모리 엔진 | Agents Window (구 Composer) 전체 저장소 AST 인덱싱 |
Cascade 엔진 (세션 간 프로젝트 설계 기억 유지) |
queryLoop() 단일 하네스 CLAUDE.md / MEMORY.md |
VS Code 확장 클라이언트 사용자 승인 단계별 검증 |
| 멀티 에이전트 병렬 실행 | Agents Window 백그라운드 멀티 실행 | 병렬 Cascade 및 Git 워크트리 지원 | 16개 이상 인스턴스 협업 구조 (서브태스크 자동 분할·병합) |
직렬 작업 중심 |
| 보안 거버넌스 및 자율성 | 클라우드 호스팅 모델 중심 | Wave 13 Plan Mode (실행 전 계획 사전 확인) |
8계층 양파형 보안 모델 Deny-First 및 실시간 킬 스위치 |
단계별 수동 승인 및 사내 폐쇄망 구축에 최적 |
| 실무 최적 활용 영역 | 일상적 컴포넌트 개발, 탭 완성 | 세션 간 설계가 이어지는 DDD 프로토타이핑 | 20개 이상 파일 가로지르는 대규모 리팩토링, 야간 CI 배치 | 사내 데이터 유출 절대 금지 폐쇄망 환경 |
실전 엔지니어링 환경에서는 단일 도구에 의존하지 않고, 일상 코딩(Cursor) + 장기 설계(Windsurf) + 대규모 리팩토링 및 야간 무인 검증(Claude Code)으로 툴을 조합하는 하이브리드 전략이 표준으로 안착했습니다.
4. 엔터프라이즈 MCP 거버넌스: 점진적 발견 프록시
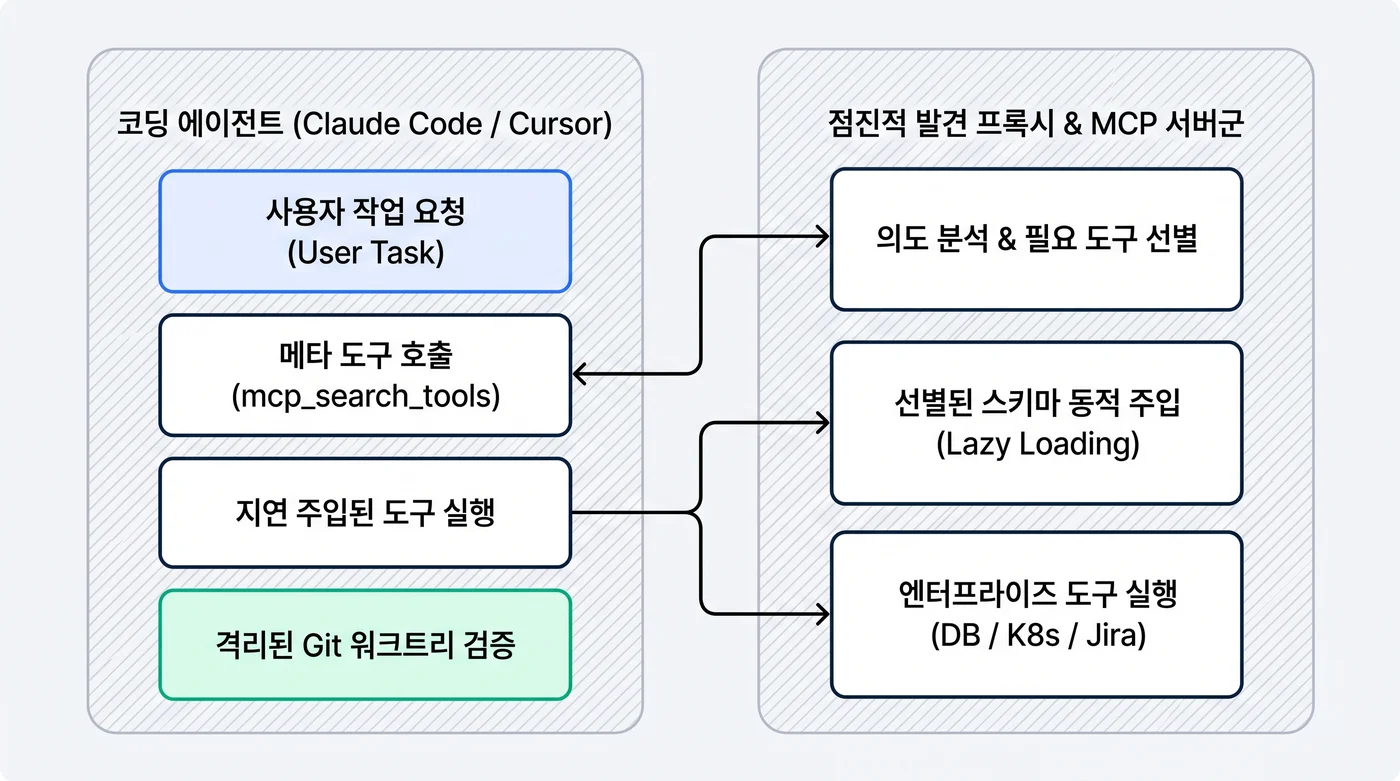
컨텍스트 윈도우 고갈을 방지하기 위해 엔터프라이즈 환경에서는 MCP 서버를 클라이언트에 직접 꽂는 대신, 중간에 점진적 발견 프록시(Progressive Discovery Proxy)를 배치해야 합니다2.
4.1 지연 주입(Lazy Injection) 프록시 메커니즘
- 도구 정의 압축: 클라이언트에게는 150개의 도구 전체를 노출하지 않고, 오직 상위 카테고리만 포함된
mcp_search_tools단 하나의 메타 도구만 제공합니다. (초기 컨텍스트 점유율: 10만 토큰 $\to$ 500 토큰으로 99.5% 절감). - 동적 도구 바인딩: 에이전트가 “데이터베이스 조회가 필요하다”고 판단하면, 프록시가 해당 시점에만 정확히 필요한 2~3개의 도구 스키마를 세션 컨텍스트에 주입합니다.
- Git 워크트리 격리: 에이전트가 생성한 코드는 기존 작업 트리를 건드리지 않고 격리된 Git 워크트리(Worktree)에서 독립 실행 및 단위 테스트 통과 후 메인 브랜치로 PR을 발행합니다.
5. 결론
바이브 코딩의 생산성은 개발 속도를 크게 끌어올렸지만, 수만 줄의 코드를 빠르게 쏟아내는 것과 그 코드가 프로덕션에서 지속적으로 안전하게 동작하는 것은 전혀 다른 문제입니다.
엔지니어의 진짜 경쟁력은 화려한 프롬프트를 치는 것이 아니라, 결정론적 하네스3, 점진적 MCP 프록시, 엄격한 테스트 게이트, 그리고 2-Tier 라우팅 인프라4를 설계하고 통제하는 데 있습니다.
References
-
Model Context Protocol (MCP) Specification: Architecture, Security and Context Optimization Guidelines (2026). https://modelcontextprotocol.io ↩
-
ingu627.github.io: MCP 토큰 최적화 4가지 기법: 점진적 발견부터 코드 실행 호출까지 (2026). /llm/mcp-token-optimization/ ↩
-
ingu627.github.io: Claude Code 소스맵 유출 완전 해부: 왜 프로덕션 에이전트는 상태 그래프 대신 결정론적 하네스(query.ts)를 택했는가 (2026). /agent/claude-code-architecture-queryloop-harness/ ↩
-
ingu627.github.io: 추론 라우팅과 요청 캐스케이딩: 2-Tier 게이트웨이와 시맨틱 캐싱 (2026). /llm/inference-routing-cascading/ ↩
댓글남기기